

További oldalak
Kiberreziliencia (CRA)
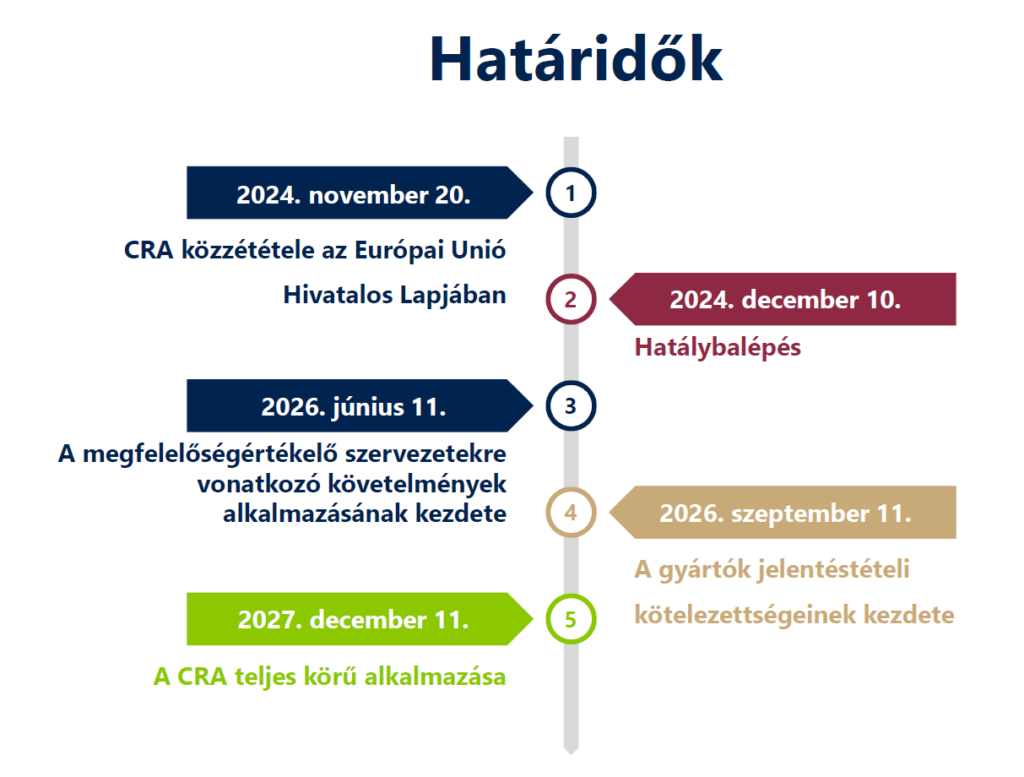
A kiberrezilienciáról szóló jogszabályként ismert (EU) 2024/2847 rendelet az Európai Unió (EU) horizontális szabályozási kerete, amely az uniós piacon forgalmazott hardver- és szoftvertermékekre (a továbbiakban: digitális elemeket tartalmazó termékek) alkalmazandó. Célja, hogy meghatározza a biztonságos hardverek és szoftverek Unión belüli fejlesztésének feltételeit a kiberbiztonsággal kapcsolatos uniós megközelítés megerősítése és a belső piac működésének javítása érdekében. Továbbá lehetővé teszi a felhasználók számára, hogy az ilyen termékek vásárlásakor és használatakor figyelembe vegyék a kiberbiztonságot, biztosítva, hogy megfelelő információk álljanak rendelkezésükre.
Legfontosabb fogalmak
Digitális elemeket tartalmazó termék
Szoftver- vagy hardvertermék és annak távoli adatfeldolgozási megoldásai, beleértve a külön forgalomba hozott szoftver- vagy hardverkomponenseket is.
Távoli adatfeldolgozás
Olyan távolból történő adatfeldolgozás, amelyre a szoftvert a gyártó tervezte és fejlesztette, vagy a gyártó felelőssége mellett történik, és amelynek hiánya megakadályozná a digitális elemeket tartalmazó terméket valamely funkciójának ellátásában.
Gazdasági szereplő
A gyártó, a meghatalmazott képviselő, az importőr, a forgalmazó vagy más olyan természetes vagy jogi személy, aki vagy amely e rendelettel összhangban a digitális elemeket tartalmazó termékek gyártásával vagy a digitális elemeket tartalmazó termékek forgalmazásával kapcsolatos kötelezettségek hatálya alá tartozik.
Gyártó
Olyan természetes vagy jogi személy, aki vagy amely digitális elemeket tartalmazó termékeket fejleszt vagy gyárt, vagy digitális elemeket tartalmazó termékeket terveztet, fejlesztet vagy gyártat, és azokat saját neve vagy védjegye alatt forgalmazza, függetlenül attól, hogy az fizetésre, pénzbeli megváltásra vagy térítésmentesen történik.
Nyílt forráskódú szoftver steward
A gyártótól eltérő olyan jogi személy, amelynek célja vagy célkitűzése, hogy rendszeres és tartós támogatást nyújtson a kereskedelmi tevékenységekre szánt, szabad és nyílt forráskódú szoftvernek minősülő, digitális elemeket tartalmazó konkrét termékek fejlesztéséhez, és amely biztosítja e termékek életképességét.
Meghatalmazott képviselő
Az Unióban letelepedett olyan természetes vagy jogi személy, aki vagy amely a gyártótól írásbeli meghatalmazást kapott arra, hogy meghatározott feladatok tekintetében a nevében eljárjon.
Importőr
Az Unióban letelepedett olyan természetes vagy jogi személy, aki vagy amely az Unión kívül letelepedett természetes vagy jogi személy nevével vagy védjegyével ellátott, digitális elemeket tartalmazó terméket hoz forgalomba.
Forgalmazó
Az a gyártótól vagy importőrtől eltérő természetes vagy jogi személy az ellátási láncban, aki vagy amely digitális elemeket tartalmazó terméket forgalmaz az uniós piacon anélkül, hogy befolyásolná annak tulajdonságait.
Forgalomba hozatal
A digitális elemeket tartalmazó termék első alkalommal történő forgalmazása az uniós piacon, továbbá a digitális elemeket tartalmazó termék kereskedelmi tevékenység keretében történő rendelkezésre bocsátása értékesítés vagy használat céljára az uniós piacon, akár ellenérték fejében, akár ingyenesen.
Megfelelőségértékelés
Az annak ellenőrzésére irányuló folyamat, hogy az I. mellékletben meghatározott alapvető kiberbiztonsági követelmények teljesültek-e.
Bejelentett szervezet
A 43. cikkel és más vonatkozó uniós harmonizációs jogszabályokkal összhangban kijelölt megfelelőségértékelő szervezet.
Támogatási időszak – kisokos
A CRA (Cyber Resilience Act – kiberrezilienciáról szóló rendelet) szerint a támogatási időszak (support period) az az időtartam, amely alatt a gyártónak a termék kiberbiztonságával kapcsolatos kötelezettségeit teljesítenie kell, különösen a termékben feltárt sebezhetőségek kezelését és javítását.
Mit jelent ez a gyakorlatban?
Ha egy gyártó egy digitális elemeket tartalmazó terméket – például egy okoseszközt, routert vagy szoftvert – forgalomba hoz, meg kell határoznia, hogy meddig vállalja a termék kiberbiztonsági támogatását.
Ez az időszak alatt a gyártónak többek között:
- kezelnie kell a termékben felfedezett sebezhetőségeket;
- biztosítania kell a szükséges biztonsági frissítéseket és javításokat;
- rendelkeznie kell a sebezhetőségek kezelésére vonatkozó megfelelő eljárásokkal;
- az aktívan kihasznált sebezhetőségeket és bizonyos súlyos biztonsági incidenseket jelentenie kell az előírt módon.
Meddig kell tartania?
A CRA alapján a támogatási időszakot a termék várható használati idejéhez kell igazítani. Ennek meghatározásakor a gyártónak figyelembe kell vennie például:
- a felhasználók ésszerű elvárásait;
- a termék jellegét és rendeltetését;
- a termék várható élettartamát;
- hasonló termékek támogatási időszakát;
- bizonyos esetekben az integrált komponensek támogatási idejét.
Főszabály szerint legalább 5 év a támogatási időszak. Ha azonban a termék várható használati ideje 5 évnél rövidebb, akkor a támogatási időszaknak ezt a rövidebb időt kell lefednie.
CE jelölés
A CRA nem fog új CE jelölést alkalmazni, azonban miután teljes körűen alkalmazandóvá válik, a CE-jelölés a digitális elemeket tartalmazó termékeknél nem pusztán a hagyományos termékbiztonsági megfelelést fogja jelenteni, hanem azt is, hogy a gyártó a termék CRA szerinti kiberbiztonsági követelményeinek való megfelelést igazolta.
Gyártók incidensbejelentésre vonatkozó kötelezettségei (2026. szeptember 11-től)
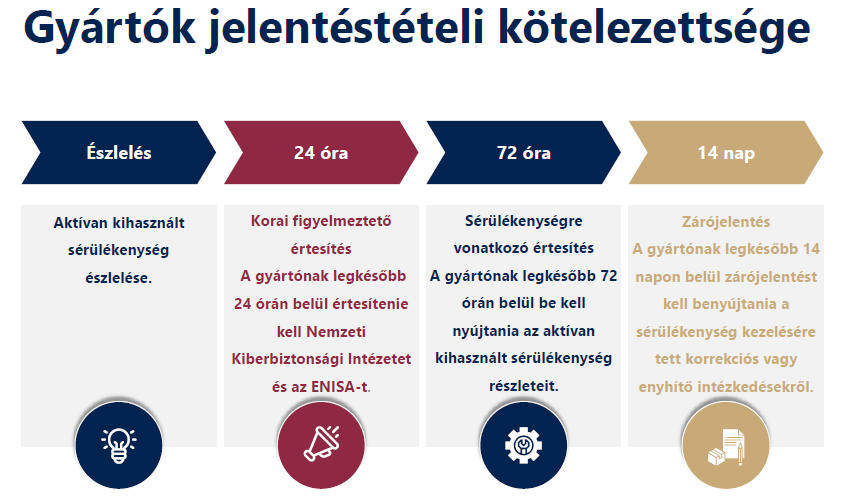
A gyártónak – amennyiben ilyen a tudomására jut – a digitális elemeket tartalmazó termékben található bármely aktívan kihasznált sérülékenységről egyidejűleg értesítenie kell a koordinátorként kijelölt Incidenskezelő Központot (CSIRT) és az ENISA-t. A Magyarország kiberbiztonságáról szóló törvény végrehajtásáról szóló 418/2024. (XII.23.) Korm. rendelet 65.§ (1) bekezdés értelmében a Kormány nemzeti kiberbiztonsági incidenskezelő központként a Nemzetbiztonsági Szakszolgálatot jelölte ki.
Incidensbejelentésre létrehozott e-mail cím: